I sistemi di sicurezza hanno retto senza provocare disservizi. La Polizia postale e l’Agenzia per la cybersicurezza nazionale seguono il caso. Tajani annuncia un rafforzamento della cooperazione europea, mentre Mosca respinge duramente le accuse di possibili interferenze nelle elezioni italiane.
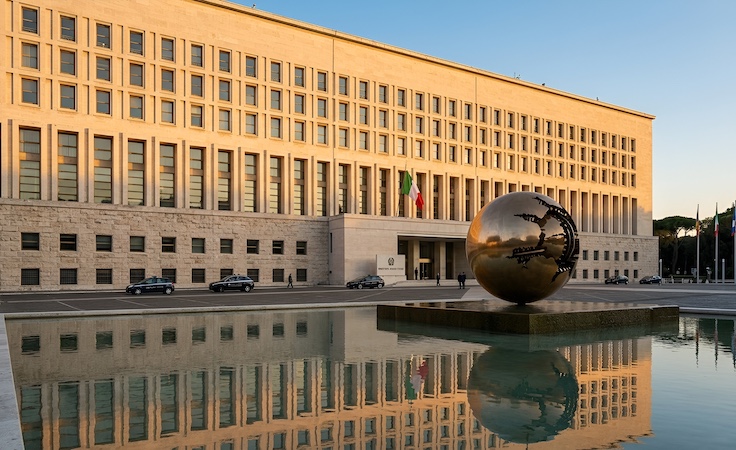
MADRID.- Un attacco informatico contro il sito del ministero degli Affari Esteri italiano, con il sospetto che dietro l’operazione ci sia il gruppo di hacker filorussi NoName057(16). La Farnesina è stata presa di mira da un’offensiva digitale che, secondo le informazioni diffuse dal ministero, è stata contenuta dai sistemi di protezione senza provocare interruzioni dei servizi.
«Da questa mattina il sito del ministero degli Affari Esteri è oggetto di un attacco informatico, che finora è stato efficacemente mitigato dai sistemi di protezione, senza provocare disservizi», ha comunicato la Farnesina in una nota ufficiale.
La situazione è rimasta sotto costante osservazione da parte delle strutture tecniche del ministero, in collaborazione con il Polo Strategico Nazionale e in raccordo con le autorità competenti.
L’allerta si è estesa anche alla rete diplomatica italiana nel mondo. Sono infatti in corso verifiche sui siti delle ambasciate e dei consolati per accertare l’eventuale presenza di tentativi analoghi.
Una precauzione particolarmente importante, considerando che i servizi digitali della rete diplomatico-consolare costituiscono un punto di riferimento per milioni di cittadini italiani residenti all’estero, oltre che per imprese, viaggiatori e cittadini stranieri che hanno necessità di entrare in contatto con le istituzioni italiane.
Al momento, tuttavia, non sono stati segnalati disservizi provocati dall’attacco.
Un attacco DDoS per mandare in tilt il sito del ministero
Secondo le prime ricostruzioni, l’operazione sarebbe stata condotta attraverso la tecnica DDoS, acronimo di Distributed Denial of Service, una delle modalità più diffuse negli attacchi informatici contro siti istituzionali.
Il meccanismo consiste nell’inviare contemporaneamente un numero elevatissimo di richieste di accesso verso un determinato sito o servizio digitale, con l’obiettivo di sovraccaricarne le risorse e renderlo temporaneamente irraggiungibile agli utenti legittimi.
Si tratta di una tecnica che non implica necessariamente l’intrusione nei sistemi informatici o il furto di informazioni riservate. Il suo obiettivo principale è compromettere la disponibilità dei servizi, creando disagi e attirando attenzione sull’azione degli aggressori.
Nel caso della Farnesina, le difese informatiche avrebbero assorbito il traffico anomalo, impedendo che l’offensiva producesse conseguenze operative.
L’attacco viene attribuito, secondo le informazioni circolate nelle ore successive, al gruppo NoName057(16), formazione di hacker filorussi già associata in passato ad azioni analoghe contro siti istituzionali di Paesi europei.
L’attribuzione resta comunque da considerare con cautela fino alla conclusione degli accertamenti tecnici. L’orientamento filorusso di un gruppo informatico, inoltre, non costituisce di per sé una prova di un coinvolgimento diretto delle autorità di Mosca.
Polizia postale e Agenzia per la cybersicurezza mobilitate
Le strutture italiane competenti in materia di sicurezza informatica sono intervenute fin dalle prime ore della giornata.
La Polizia postale ha avviato gli accertamenti e si è attivato il Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche, struttura specializzata nella prevenzione e nel contrasto delle minacce rivolte ai sistemi di particolare rilevanza per il Paese.
Anche l’Agenzia per la cybersicurezza nazionale ha preso contatto con il ministero degli Esteri per seguire l’evoluzione della situazione.
Il coordinamento tra queste strutture e i responsabili informatici della Farnesina punta a verificare la natura dell’attacco, individuare eventuali ulteriori tentativi e garantire la continuità dei servizi.
Particolare attenzione viene riservata ai siti delle sedi diplomatiche e consolari italiane all’estero, che rappresentano una rete articolata e geograficamente distribuita.
Un attacco contro questi servizi potrebbe infatti creare difficoltà nell’accesso alle informazioni e nei contatti con gli uffici consolari, soprattutto per i cittadini che vivono lontano dalle sedi istituzionali e utilizzano abitualmente gli strumenti digitali.
È proprio per questo che le verifiche preventive assumono un significato rilevante, anche in assenza di interruzioni effettivamente riscontrate.
Tajani: «La cybersicurezza è centrale nella riforma della Farnesina»
Il ministro degli Esteri Antonio Tajani ha sottolineato che il rafforzamento delle difese informatiche costituisce una delle priorità della riorganizzazione del ministero.
«La cybersicurezza è un elemento centrale della riforma della Farnesina approvata lo scorso anno. Abbiamo rafforzato negli ultimi mesi le nostre capacità di prevenzione, monitoraggio e risposta alle minacce, adottando tutte le necessarie contromisure anche sul piano tecnologico», ha dichiarato il vicepremier.
Il ministro ha richiamato il lavoro svolto per potenziare le strutture incaricate della sicurezza digitale e la capacità di risposta agli attacchi. Tra gli strumenti utilizzati figura la Sala operativa CSIRT, dedicata alla gestione degli incidenti informatici e al coordinamento delle risposte tecniche.
Tajani aveva recentemente illustrato il funzionamento di questa struttura anche al ministro degli Esteri tedesco Johann Wadephul, durante una visita a Roma.
L’episodio odierno rappresenta quindi anche una verifica concreta della capacità dei sistemi di protezione del ministero di affrontare un’offensiva informatica senza compromettere la continuità dei servizi.
L’Italia cerca una risposta comune con gli altri Paesi europei
La vicenda si inserisce in un quadro più ampio di crescente attenzione europea verso gli attacchi informatici contro istituzioni pubbliche e infrastrutture strategiche.
Secondo quanto comunicato dalla Farnesina, l’Italia ha deciso di lavorare insieme alla Romania e ad altri Stati membri dell’Unione europea per portare nelle prossime riunioni comunitarie proposte relative alla designazione di soggetti ritenuti responsabili di attacchi informatici, anche contro istituzioni italiane.
L’obiettivo è rafforzare gli strumenti di risposta comune e la possibilità di individuare formalmente gli attori coinvolti nelle operazioni ostili.
La dimensione transnazionale delle minacce informatiche rende infatti particolarmente importante il coordinamento tra i governi, le agenzie di sicurezza e le strutture tecniche dei diversi Paesi.
Gli attacchi DDoS possono essere organizzati utilizzando infrastrutture digitali distribuite in territori differenti e non si arrestano davanti ai confini nazionali.
Per questo motivo, oltre alla protezione dei singoli siti, diventa fondamentale condividere informazioni sulle minacce, individuare tempestivamente le modalità operative degli aggressori e sviluppare sistemi di risposta coordinati.
Mosca respinge le accuse di possibili interferenze elettorali
L’attacco alla Farnesina si colloca inoltre in un momento di tensione diplomatica tra Roma e Mosca, alimentata anche dalle recenti dichiarazioni di Antonio Tajani sul rischio di interferenze russe nelle prossime elezioni parlamentari italiane.
La portavoce del ministero degli Esteri russo, Maria Zakharova, ha reagito duramente alle parole del ministro italiano, definendole «malsane» e irrispettose nei confronti dei cittadini. «Mi sembra che si tratti di qualcosa di non proprio sano», ha dichiarato Zakharova durante un briefing, secondo quanto riportato dall’agenzia russa Tass.
La portavoce ha accusato Tajani di utilizzare quella che ha definito la «carta russa» nel dibattito politico italiano. «Non si può parlare in alcun modo di ingerenza della Russia nei processi elettorali all’estero», ha sostenuto, respingendo le accuse e rivolgendo a sua volta critiche ai governi occidentali, accusati di interferire negli affari interni di altri Stati.
Si tratta di dichiarazioni che confermano il clima di contrapposizione diplomatica, ma che devono essere tenute distinte dagli accertamenti sull’attacco informatico.
La possibile attribuzione dell’operazione al gruppo NoName057(16) non dimostra automaticamente un collegamento con eventuali tentativi di interferenza elettorale, né costituisce una prova del coinvolgimento diretto del governo russo.
Sono questioni differenti, sulle quali è necessario distinguere le valutazioni politiche dalle risultanze delle indagini tecniche.
La sicurezza digitale riguarda anche gli italiani all’estero
L’episodio richiama l’attenzione su una dimensione della sicurezza nazionale che riguarda direttamente le comunità italiane nel mondo.
La rete diplomatico-consolare rappresenta infatti uno dei principali collegamenti tra lo Stato e i suoi cittadini residenti fuori dai confini nazionali. Attraverso i siti istituzionali e i servizi digitali vengono diffuse informazioni sulle procedure consolari, sui documenti, sulla cittadinanza, sui servizi anagrafici e sulle modalità di accesso agli uffici.
La possibilità di consultare queste informazioni in modo continuo e sicuro è diventata una componente essenziale del rapporto tra amministrazione pubblica e cittadini. La digitalizzazione ha certamente reso più agevoli molte procedure, ma ha anche accresciuto la necessità di proteggere le infrastrutture dalle interruzioni e dalle minacce informatiche.
Per chi vive all’estero, soprattutto in Paesi molto estesi o lontano dalle principali città, un servizio online non è semplicemente una comodità: può rappresentare il canale più immediato per entrare in contatto con le istituzioni italiane.
La sicurezza informatica della Farnesina, quindi, non riguarda soltanto la protezione tecnologica di un ministero. Riguarda anche la continuità di servizi pubblici fondamentali e la possibilità per i cittadini di esercitare concretamente i propri diritti.
Un attacco contenuto, ma l’attenzione resta alta
Secondo le informazioni diffuse dalla Farnesina, i sistemi di protezione hanno retto e l’attacco non ha provocato disservizi. È un elemento importante, che testimonia l’efficacia delle contromisure attivate nel caso specifico.
Resta però la necessità di mantenere alta l’attenzione, sia per verificare eventuali ulteriori tentativi contro la rete diplomatico-consolare, sia per comprendere pienamente l’origine e le caratteristiche dell’operazione.
Gli attacchi informatici contro le istituzioni possono avere finalità diverse: provocare interruzioni, ottenere visibilità, esercitare pressione politica o dimostrare la vulnerabilità dei sistemi pubblici. Nel caso della Farnesina, l’obiettivo di rendere inaccessibile il sito ministeriale non sarebbe stato raggiunto. Ma la vicenda ricorda quanto la protezione delle infrastrutture digitali sia ormai parte integrante della sicurezza dello Stato e della sua capacità di garantire servizi ai cittadini.
Una sfida che non si esaurisce nella risposta a un singolo episodio e che richiede investimenti, competenze specializzate, cooperazione internazionale e aggiornamento costante delle tecnologie di difesa.
Per l’Italia, e per la sua vasta comunità all’estero, la continuità e l’affidabilità dei servizi consolari digitali rappresentano ormai una necessità concreta, non più un aspetto secondario dell’amministrazione pubblica.
(Redazione)